Routing Static adalah jenis routing yang dilakukan admin/pengelola jaringan untuk mengkonfigurasi informasi tentang jaringan yang dituju secara manual.
Ciri-ciri routing statis adalah sebagai berikut: jalur spesifik ditentukan oleh admin jaringan. pengisian tabel routing dilakukan secara manual oleh admin jaringan.
Cara kerja routing statik ada 3 bagian, yaitu:
Konfigurasi router yang dilakukan oleh admin jaringan
Router melakukan routing berdasarkan informasi yang diterima dari tabel routing
Admin Jaringan menggunakan perintah ip route secara manual untuk konfigurasi router dengan routing statis dan routing statis berguna untuk melewatkan paket data yang ada pada jaringan.
Keuntungan Menggunakan Routing Static
Meringankan kinerja processor router
Tidak ada bandwidth yang diguanakn untuk pertukaran informasi dari tabel isi routing pada saat pengiriman paket
Routing static lebih aman dibandingkan routing dinamis
Routing Static kebal dari segala usaha hacker untuk men-spoof dengan tujuan membajak traffik
Kerugian Menggunakan Routing Static
Administrator jaringan harus mengetahui semua informasi dari masing-masing router yang digunakan
Hanya dapat digunakan untuk jaringan berskala kecil
Admisnistrasinya cukup rumit dibanding routing dinamis, terlebih jika banyak router yang harus dikonfigurasi secara manual
Rentan terhadap kesalahan saat entri data routing statis yang dilakukan secara manual
Router adalah perangkat jaringan yang digunakan untuk membagi protocol kepada anggota jaringan yang lainnya, dengan adanya router maka sebuah protocol dapat di-sharing kepada perangkat jaringan lain. Contohnya adalah jika kita ingin membagi IP Adress kepada anggota jaringan maka kita dapat menggunakan router ini, ciri-ciri router adalah adanya fasilitas DHCP (Dynamic Host Configuration Procotol), dengan mensetting DHCP, maka kita dapat membagi IP Address, fasilitas lain dari Router adalah adanya NAT (Network Address Translator) yang dapat memungkinkan suatu IP Address atau koneksi internet disharing ke IP Address lain.
Berikut adalah beberapa perintah dasar yang sering digunakan pada pengoperasian router, kemudian apa maksud dari perintah-perintah Basic Router CLI Command, berikut adalah penjelasannya :
1
show running-config
sh ru
Menampilkan konfigurasi yang sedang berjalan di RAM. Termasuk host name, passwords, interface IP addresses, routing protocol yang aktif, DHCP dan konfigurasi NAT. Dapat dijalankan di EXEC mode.
2
show startup-config
sh st
Menampilkan konfigurasi yang sedang berjalan di NVRAM. Termasuk host name, passwords, interface IP addresses, routing protocol yang aktif, DHCP dan konfigurasi NAT.
3
show version
sh ver
Menampilkan informasi tentang versi software yang sekarang sedang jalan lengkap dengan informasi hardware dan devicenya.
4
show ip protocols
sh ip pro
Menampilkan status interface IP baik secara global maupun khusus dari protokol yang terkonfigurasi pada saat ini (konfigurasi IP awal).
5
show ip route
sh ip ro
Menampilkan Konfigurasi IP yang dilakukan baik secara global maupun secara khusus dari router. Baik berupa configurasi IP pada FastEthernet0/0 maupun pada IP Serial2/0
6
show interfaces
sh int
Untuk menampilkan statistic semua interface router mulai dari FastEthernet dan Serial. Untuk menampilkan statistic interface tertentu, menggunakan perintah show interfaces diikuti dengan nomor port/slot interface,
7
show ip interface brief
sh ip int br
Menampilkan Konfigurasi pada interface yang terhubung pada router. Baik konfigurasi yang sedang berjalan maupun yang konfigurasi yang tidak berjalan (belum terkonfigurasi). Pada perintah ini kita dibawa untuk mengetahui : Interface, IP-Address, Method, Status, Protocol
8
show protocols
sh prot
Menampilkan status interface baik secara global maupun khusus dari protokol layer 3 yang terkonfigurasi.
9
show cdp neightbors
sh cdp ne
Untuk mengetahui Capability Codes, yang meliputi : R (Router), T (Trans Bridge), B (Source Route Bridge), S (Switch), H (Host), I (IGMP), r (Repeater), P (Phone). Selain itu juga digunakan untuk mengetahui Device ID diantaranya : Local Intrfce, Holdtme, Capability, Platform, Port ID
10
show sessions
sh ses
Untuk mengetahui koneksi yang sedang berjalan (koneksi yang di buka)
11
show ssh
sh ss
Untuk melakukan koneksi dengan server SSHv2 dan SSHv1
12
ping
pi
Untuk melakukan / melihat koneksi antar jaringan yang sedang berhubungan. Perintah ping harus diikuti address or hostname. Contoh ; ping 192.168.0.2
13
traceroute
tra
Untuk mengirimkan secara serempak sebuah urutan paket dengan menambahkan nilai TTL (Time to Live). Ketika sebuah router lanjutan menerima sebuah paket terusan, maka akan mengurangi nilai TTL sebelum meneruskan nya ke router berikutnya. Perintah trace diikuti oleh address or hostname
Basic Router CLI Commands ini merupakan perintah dasar yang sering digunakan ketika kita ingin mengkonfigurasikan router. Tidak hanya itu Basic Commands router ini juga hampir sama dengan perintah-perintah dasar pada switch, jadi untuk dapat mengoperasikan perangkat-perangkat jaringan CISCO, kita hanya perlu mengetahui perintah-perintah dasar ini sebagai dasar untuk memahami sistem dari jaringan yang nanti akan kita building.
Routing adalah sebuah proses untuk meneruskan paket-paket jaringan dari satu jaringan ke jaringan lainnya melalui sebuah internetwork. Routing juga dapat merujuk kepada sebuah metode penggabungan beberapa jaringan sehingga paket-paket data dapat hinggap dari satu jaringan ke jaringan selanjutnya. Untuk melakukan hal ini, digunakanlah sebuah perangkat jaringan yang disebut sebagai router. Router- router tersebut akan menerima paket-paket yang ditujukan ke jaringan di luar jaringan yang pertama, dan akan meneruskan paket yang ia terima kepada router lainnya hingga sampai kepada tujuannya. Routing static adalah jenis routing yang dilakukan admin/pengelola jaringan untuk mengkonfigurasi informasi tentang jaringan yang dituju secara manual. Routing staticjuga dapat dikatakan sebagai suatu mekanisme routing yang tergantung dengan routing table (tabel routing) dengan konfigurasi manual. Static router (yang menggunakan solusi static route) haruslah dikonfigurasi secara manual dan di-maintain secara terpisah karena tidak melakukan pertukaran informasi routing table secara dinamis dengan router-router lainnya.
Suatu static route akan berfungsi sempurna jika routing table berisi suatu route untuk setiap jaringan di dalam internetwork yang mana dikonfigurasi secara manual oleh administrator jaringan. Setiap host pada jaringan harus dikonfigurasi untuk mengarah kepada default route atau default gateway agar cocok dengan IP address dari interface local router, di mana router memeriksa routing table dan menentukan route yang mana digunakan untuk meneruskan paket.
Static route terdiri dari perintah-perintah konfigurasi sendiri-sendiri untuk setiap route kepada router. Sebuah router hanya akan meneruskan paket kepada subnet-subnet yang hanya ada pada routing table. Sebuah router selalu mengetahui route yang bersentuhan langsung kepadanya keluar dari interface router yang mempunyai status “up and up” pada line interface dan protokolnya. Dengan menambahkan static route, sebuah router dapat diberitahukan ke mana harus meneruskan paket-paket kepada subnet-subnet yang tidak bersentuhan langsung kepadanya.Router tabelnya diset manual dan disimpan dalam router. Seorang administrator harus meng-update route static ini secara manual ketika terjadi perubahan topologi antar jaringan (internetwork). Oleh karena itu routing static biasanya digunakan untuk membangun jaringan yang berskala kecil.
2.Cara Kerja StaticRouting
Fungsi utama Router adalah merutekan paket (informasi). Sebuah Router memiliki kemampuan Routing, artinya Router secara cerdas dapat mengetahui kemana rute perjalanan informasi (paket) akan dilewatkan, apakah ditujukan untuk host lain yang satu network ataukah berada di network yang berbeda.
Jika paket-paket ditujukan untuk host pada network lain maka router akan meneruskannya ke network tersebut. Sebaliknya, jika paket-paket ditujukan untuk host yang satu network maka router akan menghalangi paket-paket keluar.
Cara kerja staticrouting dapat dibagi menjadi 3 bagian:
1.Administrator jaringan yang mengkonfigurasi router.
2.Router melakukan routing berdasarkan informasi dalam tabel routing.
3.Routingstatic digunakan untuk melewatkan paket data.
3.Kelebihan Dan Kekurangan StaticRouting
Adapun keuntungan static routing adalah sebagai berikut.
1.Static route lebih aman dibanding dynamic route karenastaticroutinghanyamengandunginformasiyang telahdimasukkansecara manual.
2.Pemeliharan bandwidth network karena peng-update-an informasi router membutuhkanbroadcasts yangterusmenerus.
3.Static route kebal dari segala usaha hacker untuk men-spoof paket dynamic routing protocols dengan maksud melakukan konfigurasi router untuk tujuan membajak traffic.
4.Beban kerja router terbilang lebih ringan dibandingkan dengan routing dinamis. Karena pada saat konfigurasi router hanya mengupdate sekali saja ip table yang ada.
5.Pengiriman paket data lebih cepat karena jalur atau rute sudah di ketahui terlebih dahulu
6.Deteksi dan isolasi kesalahan pada topologi jaringan lebih mudah.
Sedangkan kelemahan static routing adalah sebagai berikut.
1.Administrasinya cukup rumit dibanding dynamic routing, khususnya jika terdiri dari banyak router yang perlu dikonfigurasi secara manual.
2.Tidak ada tolerasi kesalahan. Jika suatu router down, maka static tidak akan memperbaharui informasi dan tidak akan menginformasikan ke router yang lain.
3.Rentan terhadap kesalahan saat entri data static route dengan cara manual.
4.Harus tahu semua alamat network yang akan dituju beserta subnet mask dan next hoopnya (gateway nya).
Load balancing adalah komponen key dari infrastruktur yang biasa digunakan untuk meningkatkan kinerja dan keandalan situs web, aplikasi, database dan layanan lainnya dengan mendistribusikan beban kerja ke beberapa server.
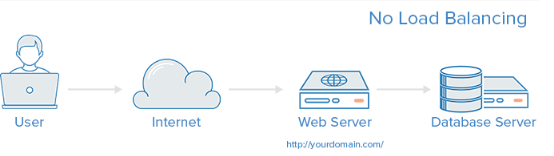
Infrastruktur web tanpa load balancing mungkin terlihat seperti berikut:
Dalam contoh ini, user terhubung langsung ke server web, di yourdomain.com. Jika server web tunggal ini macet, user tidak lagi dapat mengakses situs web. Selain itu, jika banyak pengguna mencoba mengakses server secara bersamaan dan tidak dapat menangani beban, mereka mungkin mengalami waktu yang lambat atau mungkin tidak dapat terhubung sama sekali.
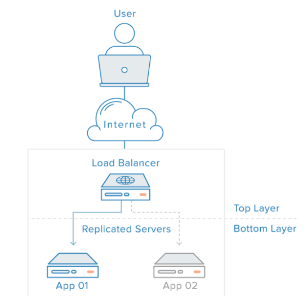
Kegagalan ini bisa dikurangi dengan memasukkan Load balancer dan setidaknya satu server web tambahan di backend. Biasanya, semua server backend akan memasok konten yang identik sehingga pengguna menerima konten yang konsisten tanpa menanggapi server mana yang meresponsnya. Tanpa server yang meresponsnya.
Pada contoh di atas, user mengakses Load balancer, yang meneruskan permintaan pengguna ke server backend, yang kemudian merespons langsung permintaan user. Dalam skenario ini, titik kegagalan sekarang adalah Load balancer itu sendiri. Hal ini dapat dikurangi dengan memperkenalkan Load balancer kedua, tapi sebelum kita membahasnya, mari jelajahi bagaimana Load balancer bekerja.
Trik apa yang bisa dijalankan oleh Load Balancing?
Administrator Load balancer membuat peraturan penerusan untuk empat jenis traffic utama:
HTTP – Standar balancing HTTP mengarahkan permintaan berdasarkan mekanisme HTTP standar. Load Balancer menetapkan header X-Forwarded-For, X-Forwarded-Proto, dan X-Forwarded-Port untuk memberi informasi tentang permintaan awal.
HTTPS – fungsi balancing HTTPS sama dengan balancing HTTP, dengan penambahan enkripsi. Enkripsi ditangani dengan salah satu dari dua cara: baik dengan passthrough SSL yang menyimpan enkripsi sampai ke backend atau dengan penghentian SSL yang menempatkan beban dekripsi pada Load balancer namun mengirimkan traffic yang tidak dienkripsi ke bagian belakang.
TCP – Untuk aplikasi yang tidak menggunakan HTTP atau HTTPS, TCP juga bisa diimbangi. Misalnya, traffic ke cluster database bisa tersebar di semua server.
UDP – Baru-baru ini, beberapa balancers beban telah menambahkan dukungan untuk protokol internet core load balancing seperti DNS dan syslogd yang menggunakan UDP.
Aturan penerusan ini akan menentukan protokol dan port pada Load balancer itu sendiri dan memetakannya ke protokol dan port yang digunakan Load balancer untuk mengarahkan traffic ke backend.
Classfull adalah pengalaman IP yang dibagi menurut kelasnya. Ada lima kelas yang berbeda dan ini adalah kelas yang berpengaruh terhadap ukuran jaringan. Empat bit yang pertama dari alamat IP dimanfaatkan untuk mengidentifikasi kelas.
Contohnya, dari 5 kelas, A, B, C, D, dan E, kelas A – C digunakan untuk jaringan unicast, kelas D digunakan untuk jaringan multicast, dan kelas E dipersiapkan untuk penggunaan di masa mendatang. Bit untuk identifikasi kelas dapat diuraikan sebagai berikut:
A = 1 bit pertama IP Address 0
B = 2 bit pertama IP Address 10
C = 3 bit pertama IP Address 110
D = 4 bit pertama IP Address 1.110
E = 4 bit pertama IP Address 1.111
Tetapi persoalan terlihat dengan arsitektur tersebut. Jika ukuran jaringan tersebut sangat besar, sudah pasti hal ini akan mengurangi tingkat fleksibilitas. Alhasil, terjadi pemborosan sebagian alamat. Untuk mengatasi masalah ini, munculah Router Inter Domain Classless atau CIDR pada tahun 1993. Jadi alamat IP dibagi menjadi 2 segi meliputi:
Sisi yang paling utama adalah alamat jaringan yang digunakan untuk identifikasi jaringan
Sisi yang terpenting adalah host identifier
IP Kelas C mempunyai rentang host 0 – 255 192. 168. 1. 0 – 192. 168. 1. 255. Lalu bagaimana jika komputer yang ada di kantor hanya terdiri dari 10? Jika Anda menggunakan default netmask IP Kelas C 255. 255. 0, maka nanti ada beberapa IP yang tidak digunakan karena yang Anda butuhkan hanya 10 IP.
Tetapi jika Anda hendak mengatur dan mengelola, tentu akan sulit karena Anda bingung mana sa Aip yang sudah digunakan. Oleh sebab itu, digunakan CIDR yang biasanya dinotasikan dengan tanda slash atau “/” sehingga notasi yang digunakan /28.
Secara sederhana classless dapat disimpulkan tidak menggunakan kelas atau tanpa adanya kelas. Jika dihubungan dengan pengalamatan IP, maka pengalamatan IP tanpa menggunakan kelas dengan menggunakan CIDR atau Classless Inter Domain Rouing.
Format pengalamatannya adalah dengan memberikan tanda “/” di belangan alamat IP kemudian diikuti variable panjang prefiks. Pengalokasian host atau IP yang dapat menggunakan subnet mask yang tidak sama dan didukung oleh routing protocol dapat memberikan informasi subnet sehingga dapat menghemat sejumlah alamat host atau IP.
Saat ini cara classless addressing sudah mulai banyak dilakukan yakni melalui pengalokasian IP Address dengan notasi CIDR. Arti lainnya yang digunakan untuk memanggil sisi IP Adress ini menunjuk satu jaringan secara lebih khusus. Hal ini juga dimaksud dengan Network Prefix. Biasanya pada penulisan network prefix 1 kelas IP Address digunakan sinyal garis miring “/” dan diikuti angka yang memberikan network prefix dalam bit misalnya 192. 168. 0. 0/ 24
Routing vektor jarak adalah protokol routing sederhana yang digunakan dalam jaringan packet-switched yang memanfaatkan jarak untuk memutuskan jalur penerusan paket terbaik. Jarak biasanya diwakili oleh jumlah hop.
Protokol routing adalah seperangkat aturan yang digunakan oleh router untuk menentukan jalur yang paling sesuai di mana mereka harus meneruskan paket menuju tujuan yang dituju. Paket adalah unit paling mendasar dari transmisi data di Internet dan jaringan TCP / IP (transmission control protocol / Internet protocol) lainnya. Router adalah perangkat elektronik dan / atau perangkat lunak yang menghubungkan setidaknya dua jaringan, seperti dua LAN (jaringan area lokal) atau WAN (jaringan area luas), dan meneruskan paket di antara mereka. Hop adalah perjalanan yang dilakukan paket dari satu router ke router lainnya saat melintasi jaringan menuju tujuan.
Protokol routing vektor jarak sederhana, memerlukan sedikit manajemen, dan efisien untuk jaringan kecil. Namun, mereka memiliki sifat konvergensi yang buruk dan tidak skala dengan baik. Konvergensi adalah proses router memperbarui tabel peruteannya (mis., Basis data bawaan) dan sepakat satu sama lain pada rute optimal untuk meneruskan paket.
Hal ini menyebabkan pengembangan protokol perutean status tautan yang lebih skalabel, tetapi lebih rumit, untuk digunakan dalam jaringan besar. Dalam status tautan, setiap router berbagi informasi dengan router lain tentang jangkauan jaringan lain dan metrik (mis., Nilai) untuk mencapai jaringan lain untuk menentukan jalur terbaik. Metrik ini didasarkan tidak hanya pada jumlah lompatan, tetapi juga pada faktor-faktor lain, termasuk kecepatan tautan dan kemacetan lalu lintas, sebagaimana ditentukan oleh perancang jaringan.
Protokol vektor jarak kembali ke jaringan ARPANET pada awal 1970-an. ARPANET, WAN perintis yang dibuat oleh Badan Proyek Penelitian Lanjutan Pertahanan (ARPA) AS pada tahun 1969, adalah jaringan packet-switched pertama di dunia dan pendahulu untuk Internet.
Contoh protokol routing vektor jarak adalah RIP (routing information protocol), IGRP (interior gateway routing protocol) dan EIGRP (disempurnakan IGRP).
Protokol Routing Link State – Kita mengenal ada dua jenis protokol routing, yaitu distance vector dan link state. Distance vector merupakan sebuah proses routing berdasarkan arah dan jarak (distance). Sementara link state adalah suatu proses routing dengan membangun topologi databasenya sendiri. Konsep dasar dari routing link state yaitu setiap router menerima peta (map) dari router tetangga.
Protokol Routing Link State
Protokol Routing Link State bekerja dengan cara yang berbeda dari distance vector. Walaupun proses pengumpulan informasi routingnya lebih rumit dan berat dari distance vector, namun link state lebih realible, lebih skalabel dalam melayani jaringan besar, lebih terstruktur dan juga lebih menghemat bandwith.
Pada protokol routing link state akan melakukan tracking atau penyelidikan terhadap semua koneksi yang ada dalam jaringan. Status dari koneksi-koneksi jaringan, jenis dan tipe koneksi, bahkan kecepatan dari koneksi tersebut semuanya dikumpulkan menjadi satu informasi. Hal ini sangat berbeda dengan distance vector.
Algoritma distance vector memiliki informasi yang kurang bahkan tidak spesifik tentang jaringan tujuan dan tidak mengetahui jarak router. Sedangkan pada algoritma link state memperbaiki pengetahuan mengenai jarak router dan bagaimana mereka (router) terkoneksi.
Fitur-fitur protokol routing link state
Pada protokol routing link state, router akan memilih jalurnya sendiri untuk menuju ke destinasi/tujuannya. Router tersebut akan mendapatkan informasi tentang jalur terbaik (best pathway) melalui router disekitarnya. Dari router disekitarnya tersebut router akan mempelajari routing dan mencari jalur terbaik melalui router tetangga.
Protokol routing link state memiliki beberapa fungsi, yaitu:
Akan cepat merespon jika dijaringan mengalami perubahan
Mengirimkan triggered update hanya saat terjadi perubahan pada jaringan tersebut.
Mengirimkan pembaharuan secara periodik yang dikenal dengan link state refreshes
Menggunakan “hello packet” untuk mencari router tetangga
Hello packet terkirim hanya pada router tetangga. Hello packet berisi informasi tentang jaringan yang terhubung.
Fitur-fitur dari protokol routing link state:
Link State Advertisements (LSA)
Topologi database
Algoritma Shortest Path First (SPF)
SPF tree
Penentuan jalur terbaik pada routing table, baik route maupun portnya.
Mari kita bahas satu persatu setiap fitur dari protokol routing link state ini.
Link State Advertisements
Adalah packet kecil yang dikirim antar router mengenai informasi routing. LSA akan dikirim antar router. LSA akan dikirim ke router yang terhubung langsung. Saat terjadi perubahan jaringan. Sebagai contoh jika ada router yang mati, maka router yang terhubung langsung akan mengperbarui LSAnya. Tiap-tiap router membangun database topologi yang berisi informasi LSA.
Protokol routing link state akan melakukan flood ( pembanjiran ) dengan memalai alamat multicast. Kemudian router yang mendapatkan informasi perubahan itu akan mengirimkan lagi pembaharuannya ke router tetangga yang terhubung langsung dengan router tersebut. Namun informasi LSA yang ada tidak akan terkirim lagi ke si pengirim pertama.
Topologi database
Adalah kumpulan informasi dari LSA-LSA yang terkumpul. Disini informasi yang biasa didapatkan adalah semua informasi tentang interface yang langsung terhubung. Bisa berupa IP Address dari interface itu, subnetmask, jenis dari jaringan yang terhubung, bagaimana router itu terhubung ke jaringan dan lain-lain. Kumpulan database ini kadang disebut dengan topologi database. Dari database ini biasa dipakai untuk mengkalkulasi route terbaik pada jaringan.
Algorithma SPF (Shortest Path First)
Adalah suatu hasil perhitungan pada database dari SPF tree. Dari algorithma SPF dan database tadilah, maka akan dibuat tree dengan router itu sendiri sebagai root. Router kemudian akan menggunakan SPF untuk mengetahui jalur terdekat untuk mencapai tujuan. SPF juga bias disebut dengan algorithma Dijkstra.
SPF tree
Sudah tertera informasi diatas, bagaimana algorithma SPF akan membentuk sebuah percabangan. Ini akan membantu router untuk mennetukan jalur terbaiknya. Dari percabangan tersebut, router akan mengetahui jalaur terpendek dan terbaik.
Menentukan routing table
Routing table adalah daftar rute dan interface. Saat terjadi perubahan jaringan maka routing table juga akan ikut berubah. Di table link state inilah sebuah route mempelajari router tetangganya, beserta router yang ada di jaringan yang sama.
Dari pembahasan sebelumnya bisa kita simpulkan bahwa proses dari link state adalah sebagai berikut. Awalnya router akan mengirimkan hello packet secara priodik. Dari hello paket inilah akan tercipta LSA. LSA akan mengetahui jaringanmana yang mati atau hidup.
Saat suatu router mati, maka LSA dari router yang terhubung langsung dengan router yang mati itu,akan segera mengperbaharui LSAnya. Dari LSA ini, info yang didapat akan dibuatkan databasenya kemudian dilanjutkan ke router tetangga. Agar router tetangga mengetahui tentang perubahan jaringan.
Routing information
Tidak seperti protokol distance vector, protokol routing link state membangun dan mempelajari jaringan setiap router yang terhubung denagn begitu baik. Hal ini dilakukan pada saat pengiriman LSA. Setiap router akan mempelajari sebuah router disekitarnya melalui database LSA.
Setelah LSA terupdate, maka SPF algorithma akan mempelajarinya dan menghitung jumlah metric yang dibutuhkan untuk mencapai destinasi. Nah, info ini akan dipakai untuk memperbaharui routing table. Ketika ada router yang mati maka akan terjadi perubahan pula pada tabel routing.
Dalam link state juga menggunakan triggered update. Kita tidak perlu menunggu untuk memperbaharui tabel routing tersebut. Hal ini akan mempercepat adanya integrasi jaringan tanpa harus menunggu beberapa waktu.
Algoritma routing link state
Di dalam algoritma routing link state memiliki ciri-ciri seperti berikut:
Link state akan ikut bersatu dengan Shortest Path First (SPF) protokol.
Link state akan mempelajari database yang begitu rumit dari topologi jaringan yang ada.
Link state dibuat berdasarkan algorithma Dijkstra
Router akan mempelajari database dari topologi jaringan yang ada di LSA. Kemudian dari LSA itu akan dibuat SPF algorithma. Algorithma SPF akan menghitung jaringan yang dapat dicapai. Router membangun logical topologi sebagai tree, dengan router sebagai root.
Topologi ini berisi semua route yang mungkin untuk mencapai jaringan dalam protokol link state internetwork. Router kemudian menggunakan SPF untuk memperpendek rute. Daftar route terbaik dan interface yang dipalai telah di data dalam table routing.
Kelebihan dan kekurangan protokol routing link state
Kelebihan protokol routing link state
Link state protokol menggunakan cost metric untuk memilih routenya di dalam jaringan.
Link state protokol menggunakan triggered, yang memastikan bahwa jaringan akan menyatu pada akhirnya tanpa harus menunggu beberapa waktu.
Tiap-tiap router sudah meiliki gambaran sendiri tentang jaringan yang akan digunakan
Router selalu memakai informasi yang paling akhir, karena LSA selalu meperbaharui informasinya saat terjadi perubahan jaringan
Ukuran database link state dapat di perkecil dengan memperhatikan bentuk jaringan, link state mampu mengambil keputusan untuk menentukan route terpendek dan terbaik
Semua router memiliki kemampuan untuk menyalin peta (mapping) selama masih dalam satu network.
Didukung CIDR dan VLSM.
Kerugian dari protokol routing link state
Membutuhkan banyak memory dan processor
Membutuhkan bentuk jaringan yang pasti
Membutuhkan seorang administrator yang dapat memahami routing link state
Saat terjadi perubahan network, maka LSA akan membanjiri jaringan. Hal ini bisa mengganggu proses pengiriman data
Perbandingan dengan distance vector
Pada protokol distance vector akan mempelajari router yang tersambung langsung dengan dirinya. Sangat berbeda dengan protokol link state, dimana link state mengirimkan LSAnya kepada semua router yang terhubung dalam network. Hal ini mengakibatkan link state biasa berhubungan dengan router yang bukan tetangganya.
Dalam link state tidak perlu adanya perubahan routing, sampai terdapat dalam jaringan router yang mati. Jika terdapat router yang mati, maka router lain akan melakukan pembaruan. Dalam link state, kita tidak perlu waktu 30 detik untuk memperbaharui. Karena saat terjadi perubahan saat itu pula table routing di perbaharui.
Keunggulan link state dari pada distance vector adalah link state akan lebi cepat dalam hal penyatuan networknya dibanding distance vector. Selain itu juga pada protokol routing link state mendukung adanya VLSA dan CIDR.
Hal ini akan sangat membantu untuk membangun jaringan yang lebih kompleks/besar. Sementara distance vector sangat unggul dalam penggunaan memory dan processor daripada link state. Link state membutuhkan banyak memory dan processor.